Der ISM-Code in der Praxis: Sicherheitsmanagementsystem, DPA und ISM-Audits
Jede Reederei, die ein Fahrgastschiff oder ein Frachtschiff ab 500 BRZ in der Auslandsfahrt betreibt, arbeitet unter dem ISM-Code. Er ist der Grund, warum an Bord Handbücher, Checklisten und Übungsnachweise geführt werden, und warum eine benannte Person an Land zu jeder Stunde erreichbar ist.
Auf dem Papier ist der Code kurz. Er legt Ziele und funktionale Anforderungen fest statt detaillierter Vorschriften und überlässt es jeder Reederei, ihr eigenes Sicherheitsmanagementsystem (SMS) rund um ihre Schiffe, Fahrtgebiete und Mitarbeiter aufzubauen.
Dieser Leitfaden erklärt, was der ISM-Code in der Praxis verlangt: wie die Zertifizierung funktioniert, was ein SMS enthalten muss, welche Rolle die benannte Person an Land spielt, was bei einem ISM-Audit geschieht und warum schwache Systeme in den Festhalteberichten der Hafenstaatkontrolle landen. Er richtet sich an DPAs, nautische und technische Inspektoren, Kapitäne und Compliance-Verantwortliche.
Der ISM-Code verlangt von Reedereien nicht, Handbücher zu schreiben. Er verlangt den Nachweis, jeden Tag und auf jedem Schiff, dass das, was in den Handbüchern steht, auch tatsächlich geschieht. Die meisten ISM-Mängel liegen genau in der Lücke zwischen beidem.
Was der ISM-Code ist und warum es ihn gibt
Der Internationale Code für die Organisation eines sicheren Schiffsbetriebs und für die Verhütung der Meeresverschmutzung, kurz ISM-Code, wurde 1993 von der IMO mit der Entschließung A.741(18) angenommen. Verbindlich wurde er über Kapitel IX des SOLAS-Übereinkommens, das die Organisation eines sicheren Schiffsbetriebs regelt.
Der Code entstand nach schweren Unglücken, bei denen die Untersuchungen zeigten, dass die eigentlichen Ursachen nicht nur auf der Brücke oder im Maschinenraum lagen, sondern in der Art, wie Schiffe von Land aus geführt wurden. Das Kentern der Ro-Ro-Fahrgastfähre Herald of Free Enterprise ist der am häufigsten genannte Fall.
Die Antwort bestand darin, den Blick von Ausrüstung und Zeugnissen auf die Organisation zu lenken. Der Code legt fest, wer für die Sicherheit verantwortlich ist, wie Schiff und Land kommunizieren, wie Probleme gemeldet werden und wie die Reederei prüft, ob ihr eigenes System funktioniert.
Seine Ziele sind klar formuliert: Sicherheit auf See, Verhütung von Verletzungen und Verlust von Menschenleben sowie Vermeidung von Schäden an der Umwelt und an Sachwerten. Alle übrigen Bestimmungen des Codes dienen diesen Zielen.
Der Code wurde zwischen 2000 und 2013 mehrfach geändert, die letzten Änderungen traten am 1. Januar 2015 in Kraft. Seine Logik ist gleich geblieben: wenige Anforderungen, die jede Reederei in ein eigenes, funktionierendes System übersetzen muss.
Für wen der ISM-Code gilt und wie die Zertifizierung funktioniert
Erfasste Schiffe und Unternehmen
Der ISM-Code wurde in zwei Stufen eingeführt, und diese Termine bestimmen seinen Anwendungsbereich bis heute:
- Seit 1. Juli 1998. Fahrgastschiffe einschließlich Hochgeschwindigkeits-Fahrgastfahrzeugen sowie Öltanker, Chemikalientanker, Gastanker, Massengutschiffe und Hochgeschwindigkeits-Frachtfahrzeuge ab 500 BRZ.
- Seit 1. Juli 2002. Alle anderen Frachtschiffe und bewegliche Offshore-Bohreinheiten ab 500 BRZ.
- Das Unternehmen. Die Organisation, die die Verantwortung für den Betrieb des Schiffes übernommen hat, also Eigner, Vertragsreeder oder Bareboat-Charterer.
Document of Compliance und Safety Management Certificate
Die ISM-Zertifizierung arbeitet auf zwei Ebenen. Das Unternehmen weist nach, dass seine Landorganisation den Code erfüllt, und jedes Schiff weist nach, dass das System an Bord umgesetzt ist. Die Zeugnisse stellt die Flaggenverwaltung oder eine in ihrem Auftrag handelnde anerkannte Organisation aus.
Das Document of Compliance (DOC), das Zeugnis über die Erfüllung der Anforderungen, wird dem Unternehmen für die von ihm betriebenen Schiffstypen ausgestellt. Es gilt fünf Jahre, vorbehaltlich einer jährlichen Überprüfung des landseitigen Systems, und eine Kopie muss sich an Bord jedes erfassten Schiffes befinden.
Das Safety Management Certificate (SMC), das Zeugnis über die Organisation von Sicherheitsmaßnahmen, wird dem einzelnen Schiff ausgestellt. Auch es gilt fünf Jahre, mit einer Zwischenprüfung zwischen dem zweiten und dritten Jahrestag. Das SMC setzt voraus, dass das Unternehmen ein gültiges DOC für diesen Schiffstyp besitzt.
Vorläufige Zeugnisse
Neue Situationen brauchen einen Einstieg. Ein vorläufiges DOC mit einer Gültigkeit von bis zu 12 Monaten erlaubt einem neuen Unternehmen, oder einem Unternehmen mit einem neuen Schiffstyp, den Betrieb aufzunehmen, während sich das System einspielt. Ein vorläufiges SMC mit einer Gültigkeit von bis zu sechs Monaten gilt für Neubauten bei Ablieferung, bei einem Flaggenwechsel oder bei einem Wechsel des betreibenden Unternehmens.
Vorläufige Zeugnisse sind ein Anfang, keine Befreiung. Das anschließende vollständige Audit sucht nach objektiven Nachweisen, dass das System tatsächlich funktioniert hat. Die Aufzeichnungen müssen deshalb vom ersten Tag an beginnen.
Das Sicherheitsmanagementsystem: Was es enthalten muss
Das SMS ist das strukturierte und dokumentierte System des Unternehmens selbst. Der Code liefert keine Vorlage, aber Abschnitt 1.4 nennt die funktionalen Anforderungen, die jedes Sicherheitsmanagementsystem erfüllen muss:
- Sicherheits- und Umweltpolitik. Eine schriftliche Politik zu Sicherheit und Umweltschutz, die auf allen Ebenen an Land und an Bord bekannt ist und angewendet wird.
- Anweisungen und Verfahren. Regeln für den sicheren Schiffsbetrieb und den Umweltschutz im Einklang mit internationalem Recht und dem Recht des Flaggenstaats.
- Befugnisse und Kommunikation. Festgelegte Weisungsbefugnisse und Kommunikationswege zwischen Land- und Bordpersonal sowie innerhalb beider Gruppen.
- Meldewesen. Verfahren zur Meldung von Unfällen und Abweichungen von den Bestimmungen des Codes.
- Notfallvorsorge. Verfahren zur Vorbereitung auf Notfälle und zu ihrer Bewältigung.
- Audits und Bewertungen. Verfahren für interne Audits und die Managementbewertung des Systems.
Darüber hinaus erwartet der Code, dass das Unternehmen die Risiken für seine Schiffe, sein Personal und die Umwelt bewertet und angemessene Schutzmaßnahmen festlegt. Ein gutes SMS wird deshalb um die Tätigkeiten herum aufgebaut, die jedes Schiff tatsächlich ausführt, und nicht von einer anderen Flotte kopiert.
Die betrieblichen Abschnitte des Codes
Nach der Politik, den Pflichten des Unternehmens und der benannten Person an Land legt der Code die Bereiche fest, die das SMS im täglichen Betrieb abdecken muss:
- Abschnitt 5: Verantwortung und Befugnisse des Kapitäns.
- Abschnitt 6: Ressourcen und Personal, einschließlich Qualifikation, Einweisung und Ausbildung.
- Abschnitt 7: Betrieb an Bord, mit Plänen, Verfahren und Anweisungen für wesentliche Tätigkeiten.
- Abschnitt 8: Notfallvorsorge, Übungen und Trainings.
- Abschnitt 9: Meldung und Analyse von Abweichungen, Unfällen und gefährlichen Vorkommnissen.
- Abschnitt 10: Instandhaltung von Schiff und Ausrüstung.
- Abschnitt 11: Dokumentation und Lenkung von Dokumenten.
- Abschnitt 12: Überprüfung, Bewertung und Beurteilung durch das Unternehmen.
In Abschnitt 6 überschneiden sich Besatzungsmanagement und Sicherheitsmanagement am stärksten. Qualifizierte, ordnungsgemäß befähigte und gesundheitlich taugliche Seeleute, eine gründliche Einweisung und Aufzeichnungen, die beides belegen, sind zentrale ISM-Nachweise, wie wir in unserem Beitrag zu Besatzungsmanagement und MLC-2006-Compliance erläutern.
Die benannte Person an Land: Das Bindeglied zwischen Schiff und Geschäftsleitung
Abschnitt 4 des ISM-Codes verpflichtet jedes Unternehmen, eine oder mehrere benannte Personen an Land (Designated Person Ashore, DPA) zu bestimmen. Die DPA soll den sicheren Betrieb jedes Schiffes gewährleisten und die Verbindung zwischen dem Unternehmen und den Menschen an Bord herstellen.
Zwei Merkmale bestimmen die Rolle. Die DPA muss direkten Zugang zur höchsten Leitungsebene haben und ist dafür verantwortlich, die Sicherheits- und Umweltschutzaspekte des Betriebs jedes Schiffes zu überwachen, einschließlich der Frage, ob ausreichende Ressourcen und landseitige Unterstützung bereitgestellt werden.
In der Praxis ist die DPA die Person, an die sich ein Kapitän wendet, wenn ein Sicherheitsproblem über die normale Linienorganisation nicht gelöst wird. Diese Unabhängigkeit ist entscheidend: Eine DPA, die nur an den Manager berichtet, dessen Entscheidungen infrage stehen, kann die Rolle nicht wie vorgesehen ausfüllen.
Im Alltag verfolgt die DPA typischerweise Unfall- und Abweichungsmeldungen, prüft den Abschluss von Korrekturmaßnahmen, unterstützt interne Audits, bereitet Informationen für die Managementbewertung vor und wirkt an der Notfallorganisation des Unternehmens mit.
Nichts davon funktioniert ohne zeitnahe und verlässliche Informationen aus der Flotte. Eine DPA, die von einem Beinaheunfall drei Wochen später über einen E-Mail-Anhang erfährt, überwacht Geschichte und nicht Sicherheit.
In kleineren Unternehmen verbindet die DPA diese Rolle häufig mit Aufgaben in Qualität, Gefahrenabwehr oder Compliance. Das ist üblich und zulässig, doch die Überwachungsfunktion darf nicht zur Nebensache zwischen anderen Pflichten werden. Die IMO hat Leitlinien zu Qualifikation, Ausbildung und Erfahrung veröffentlicht, die für diese Rolle erwartet werden.
Die übergeordnete Befugnis des Kapitäns
Abschnitt 5 macht den Kapitän dafür verantwortlich, die Sicherheits- und Umweltpolitik an Bord umzusetzen, die Besatzung zu ihrer Einhaltung zu motivieren, klare Anweisungen zu erteilen, die Einhaltung der Vorgaben zu überprüfen sowie das SMS regelmäßig zu bewerten und Mängel an die Landorganisation zu melden.
Der Code geht noch weiter. Das Unternehmen muss im SMS eindeutig festhalten, dass der Kapitän die übergeordnete Befugnis und Verantwortung hat, Entscheidungen zu Sicherheit und Verschmutzungsverhütung zu treffen und bei Bedarf die Unterstützung des Unternehmens anzufordern.
Dieser Grundsatz wird auf die Probe gestellt, wenn kommerzieller Druck auf betriebliches Risiko trifft: ein enger Fahrplan, sich verschlechterndes Wetter am Liegeplatz, ein Ladebetrieb, der nicht stimmig wirkt. Ein Kapitän, der das Auslaufen aus Sicherheitsgründen verschiebt, muss das tun können, ohne sich zuerst gegenüber der Charterpartie rechtfertigen zu müssen.
Auditoren und Besichtiger suchen nach Belegen, dass diese Befugnis echt ist. Kapitänsbewertungen, die Jahr für Jahr „keine Anmerkungen“ enthalten, oder an das Büro gemeldete Mängel, die nie beantwortet werden, deuten auf ein System hin, das vor allem auf dem Papier existiert.
Instandhaltung, Übungen und Abweichungen im täglichen Betrieb
Ein Großteil des ISM-Codes wird in drei Routinen gelebt: das Schiff instand halten, für Notfälle üben und aus Fehlern lernen. In genau diesen Bereichen finden Auditoren und Besichtiger der Hafenstaatkontrolle auch die meisten Lücken.
Instandhaltung von Schiff und Ausrüstung
Abschnitt 10 verlangt, dass das Unternehmen das Schiff im Einklang mit den geltenden Regeln und Vorschriften sowie etwaigen zusätzlichen eigenen Anforderungen instand hält. Inspektionen finden in angemessenen Abständen statt, Abweichungen werden mit ihrer möglichen Ursache gemeldet, Korrekturmaßnahmen werden ergriffen und Aufzeichnungen geführt.
Außerdem soll das Unternehmen Ausrüstung und technische Systeme identifizieren, deren plötzlicher Ausfall zu gefährlichen Situationen führen könnte, und deren Zuverlässigkeit fördern. Dazu gehört die regelmäßige Erprobung von Reservesystemen und von Ausrüstung, die nicht ständig in Betrieb ist.
Instandhaltung, die auf die nächste Dockung verschoben wird, muss sichtbar und begründet sein, statt stillschweigend aufgeschoben zu werden. Unser Leitfaden zum Trockendock für Handelsschiffe zeigt, wie die Wartungshistorie die Dockspezifikation bestimmt, und zustandsbasierte Ansätze behandeln wir in ROI der vorausschauenden Instandhaltung in der Handelsschifffahrt.
Notfallvorsorge und Übungen
Abschnitt 8 verlangt, dass das Unternehmen mögliche Notfallsituationen an Bord ermittelt, Verfahren zu ihrer Bewältigung festlegt und ein Programm von Übungen und Trainings durchführt. Die Landorganisation muss jederzeit auf Gefahren, Unfälle und Notfälle reagieren können, die ihre Schiffe betreffen.
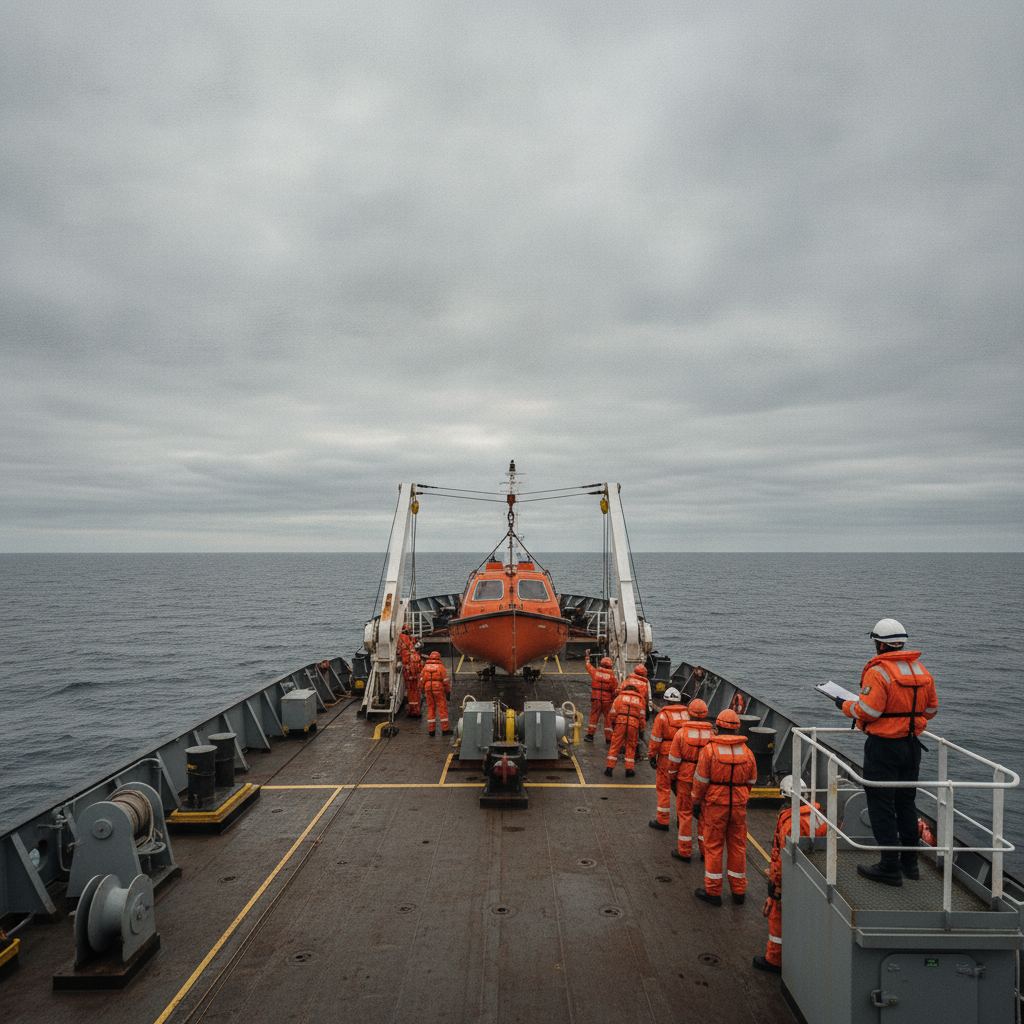
Eine Übung, die eingetragen, aber nicht wirklich durchgeführt wurde, ist eines der deutlichsten Zeichen eines schwachen Systems. Besichtiger können verlangen, dass eine Übung vor ihren Augen stattfindet, und der sichere Umgang der Besatzung mit Ausrüstung und Aufgaben sagt mehr als jeder Eintrag im Tagebuch.
Abweichungen, Unfälle und Beinaheunfälle melden
Abschnitt 9 verlangt Verfahren, mit denen Abweichungen, Unfälle und gefährliche Vorkommnisse an das Unternehmen gemeldet werden, gefolgt von Untersuchung, Analyse und Korrekturmaßnahmen, die Sicherheit und Verschmutzungsverhütung verbessern.
Bei Beinaheunfällen zeigt dieser Abschnitt seinen eigentlichen Wert. Eine Flotte, die viele Beinaheunfälle meldet, ist in der Regel nicht unsicherer als eine, die keine meldet. Wahrscheinlicher ist, dass sie eine Kultur hat, in der Menschen Probleme ansprechen, und ein System, das kleine Warnsignale in Veränderungen umsetzt, bevor ein Unfall passiert.
ISM-Audits: Interne Audits, externe Überprüfung und Managementbewertung
Der ISM-Code setzt auf Überprüfung auf mehreren Ebenen. Wer die Unterschiede kennt, bereitet jedes ISM-Audit ohne doppelte Arbeit vor und behandelt das externe Audit nicht als das einzige, das zählt.
- Interne Audits. Abschnitt 12 verlangt interne Sicherheitsaudits an Bord und an Land, um zu prüfen, ob die Tätigkeiten für Sicherheit und Verschmutzungsverhütung dem SMS entsprechen. Die Auditoren sollten vom geprüften Bereich unabhängig sein, sofern die Größe des Unternehmens dies nicht unmöglich macht.
- Externe Überprüfung. Die Flaggenverwaltung oder eine anerkannte Organisation in ihrem Auftrag führt die Erst-, Jahres-, Zwischen- und Erneuerungsprüfungen für DOC und SMC durch.
- Managementbewertung. Das Unternehmen bewertet regelmäßig die Wirksamkeit des SMS und überarbeitet es bei Bedarf, gestützt auf Auditergebnisse, Kapitänsbewertungen, Meldungen und Unfallanalysen.
- Korrekturmaßnahmen. Feststellungen aus allen Ebenen werden den verantwortlichen Mitarbeitern zur Kenntnis gebracht, und die Leitung ergreift rechtzeitig Maßnahmen zu ihrer Behebung.
Externe Auditoren stufen ihre Feststellungen ein. Eine Abweichung ist ein Sachverhalt, bei dem objektive Nachweise zeigen, dass eine Anforderung des Codes oder des SMS nicht erfüllt ist.
Eine schwere Abweichung ist eine erkennbare Abweichung, die eine ernste Gefahr für Personal, Schiffssicherheit oder Umwelt darstellt, oder das Fehlen einer wirksamen und systematischen Umsetzung einer Anforderung. Sie erfordert sofortige Korrekturmaßnahmen und kann der Ausstellung oder Aufrechterhaltung von Zeugnissen im Weg stehen.
Ein gutes internes Auditprogramm sollte solche Probleme finden, bevor es ein externer Auditor tut. Ein internes Audit, das jahrelang keine Feststellungen liefert, ist selten ein Zeichen von Perfektion. Meist bedeutet es, dass Dokumente geprüft werden und nicht die gelebte Praxis.
Hafenstaatkontrolle und ISM-Festhaltungen: Die Anzeichen eines Papier-SMS
Hafenstaatkontrollregime wie das Paris MoU, das Tokyo MoU und die US Coast Guard prüfen bei ihren Besichtigungen auch die Umsetzung des ISM-Codes. Einzelne Mängel an Ausrüstung oder Dokumenten führen oft zu einer grundsätzlicheren Frage: Funktioniert das Sicherheitsmanagementsystem tatsächlich?
Sind die Mängel schwerwiegend oder wiederholt, können Besichtiger einen ISM-Mangel feststellen, der ein Festhaltegrund sein kann. Er kann außerdem eine vertiefte Prüfung des SMS auslösen und je nach Regime die Einbindung der Flagge oder ihrer anerkannten Organisation, bevor das Schiff auslaufen darf.
Die Muster hinter ISM-bezogenen Feststellungen sind gut bekannt. Zusammen beschreiben sie, was in der Branche als Papier-SMS gilt: ein System, das im Büro und im Regal vollständig aussieht, an Bord aber nicht befolgt wird.
- Verfahren werden nicht befolgt. Checklisten werden im Voraus abgezeichnet, oder die Arbeit an Deck weicht von dem ab, was das Handbuch beschreibt.
- Übungen fehlen oder sind unrealistisch. Aufzeichnungen passen nicht zum Übungsplan, oder die Besatzung kann auf Nachfrage kein Boot aussetzen und die Brandschutzausrüstung nicht bedienen.
- Beinaheunfälle werden nicht gemeldet. Leere Meldelisten auf Schiffen mit offensichtlichen Gefahren deuten darauf hin, dass Meldungen unerwünscht sind oder ignoriert werden.
- Überfällige Instandhaltung. Rückstände bei kritischer Ausrüstung ohne dokumentierte Begründung oder Risikobewertung für den Aufschub.
- Besatzung kennt das System nicht. Seeleute können ihre Aufgaben im Notfall nicht erklären, wichtige Verfahren nicht finden oder nicht sagen, wer die DPA ist.
Keines dieser Probleme entsteht durch ein fehlendes Handbuch. Sie entstehen aus der Lücke zwischen Dokumentation und täglicher Praxis und treten meist gemeinsam auf.
Vom Papier-SMS zum gelebten Sicherheitsmanagementsystem
Diese Lücke zu schließen ist vor allem eine Frage der Information. Liegen Verfahren, Übungsnachweise, Wartungsaufträge und Abweichungsmeldungen in getrennten Ordnern, Tabellen und E-Mail-Verläufen, hat an Land niemand ein aktuelles Bild davon, wie das System wirklich arbeitet.
Abschnitt 11 schreibt kein Papier vor. Dokumente müssen gelenkt werden, gültige Fassungen müssen an allen relevanten Stellen verfügbar sein, und Änderungen müssen geprüft und freigegeben werden. Ein digitales System mit einer einzigen verlässlichen Datenquelle für die ganze Flotte erfüllt diese Anforderung leichter als Ordner, die per Kurier aktualisiert werden.
Der Nutzen geht über die Dokumentenlenkung hinaus. Werden Übungen, Instandhaltung und Meldungen an einem Ort erfasst, sieht die DPA überfällige Maßnahmen in der gesamten Flotte, der interne Auditor kann Nachweise schon vor dem Anbordgehen prüfen, und die Managementbewertung stützt sich auf Daten statt auf Einzelberichte.
Diesen Ansatz vertiefen wir in unserem Beitrag zu Flottenmanagement-Software für maritime Compliance. Digitale Aufzeichnungen bringen allerdings eigene Risiken mit sich: Die IMO erwartet, dass Cyberrisiken im Sicherheitsmanagementsystem berücksichtigt werden, ein Thema, das wir in warum die Schifffahrt zum Ziel von Ransomware geworden ist behandeln.
Jede Flotte spürt den Druck an anderer Stelle. Auf Fahrgastschiffen, die von Anfang an unter den Code fielen, stehen bei Übungen, Passagiersicherheit und schneller Reaktion der Landorganisation am meisten auf dem Spiel. Das ist der Hintergrund unseres Ferry-Moduls und unserer Seite für RoPax-Betreiber.
Bei Tankern fließen ISM-Nachweise zusätzlich in das kommerzielle Vetting ein. Inspektoren bewerten, wie das Sicherheitsmanagementsystem in der Praxis funktioniert, weshalb wir beide Themen gemeinsam in unserem Leitfaden zu SIRE-2.0-Inspektionen behandeln.
Häufig gestellte Fragen
Was ist der ISM-Code, einfach erklärt?
Der ISM-Code ist der IMO-Standard für die sichere Organisation und den sicheren Betrieb von Schiffen sowie für die Verhütung der Meeresverschmutzung. Er verpflichtet jedes Unternehmen, ein dokumentiertes Sicherheitsmanagementsystem zu führen, eine benannte Person an Land zu bestimmen und durch Audits nachzuweisen, dass das System an Land und auf jedem Schiff umgesetzt ist.
Was ist der Unterschied zwischen DOC und SMC?
Das Document of Compliance wird dem Unternehmen ausgestellt und bestätigt, dass seine Landorganisation den ISM-Code für bestimmte Schiffstypen erfüllt. Das Safety Management Certificate wird jedem Schiff ausgestellt und bestätigt, dass das System an Bord umgesetzt ist. Beide gelten fünf Jahre, vorbehaltlich regelmäßiger Überprüfungen.
Was macht die benannte Person an Land?
Die DPA überwacht die Sicherheits- und Umweltschutzaspekte des Betriebs jedes Schiffes, achtet darauf, dass ausreichende Ressourcen und landseitige Unterstützung bereitstehen, und ist das Bindeglied zwischen Schiff und Unternehmen. Die Rolle erfordert direkten Zugang zur höchsten Leitungsebene.
Wie oft findet ein ISM-Audit statt?
Die externe Überprüfung folgt den Zeugnissen: eine jährliche Überprüfung für das DOC und eine Zwischenprüfung zwischen dem zweiten und dritten Jahrestag für das SMC, mit Erneuerung alle fünf Jahre. Interne Audits an Bord und an Land führt das Unternehmen selbst durch, in den im SMS festgelegten Abständen.
Können ISM-Mängel zu einer Festhaltung durch die Hafenstaatkontrolle führen?
Ja. Die Hafenstaatkontrolle kann ISM-Mängel feststellen, wenn die Besichtigung zeigt, dass das Sicherheitsmanagementsystem nicht wirksam umgesetzt ist. Schwerwiegende oder wiederholte Mängel können ein Festhaltegrund sein und zu einer eingehenderen Prüfung des SMS führen, bevor das Schiff auslaufen darf.
SupaMaritime bündelt ISM-Compliance-Tracking, Übungspläne, Auditvorbereitung, Zeugnisse, geplante Instandhaltung und Besatzungsdaten in einem System, das Schiff und Büro gemeinsam nutzen. Wie es das Sicherheitsmanagement unterstützt, zeigen das Merchant-Modul und die vollständige Funktionsliste, unsere Seiten für Tankerbetreiber und Betreiber von Massengutfrachtern sowie das Ferry-Modul für die Fahrgastschifffahrt.